Uzaktan Sözleşme İmzalamada Kimlik Doğrulama Nasıl Planlanır?
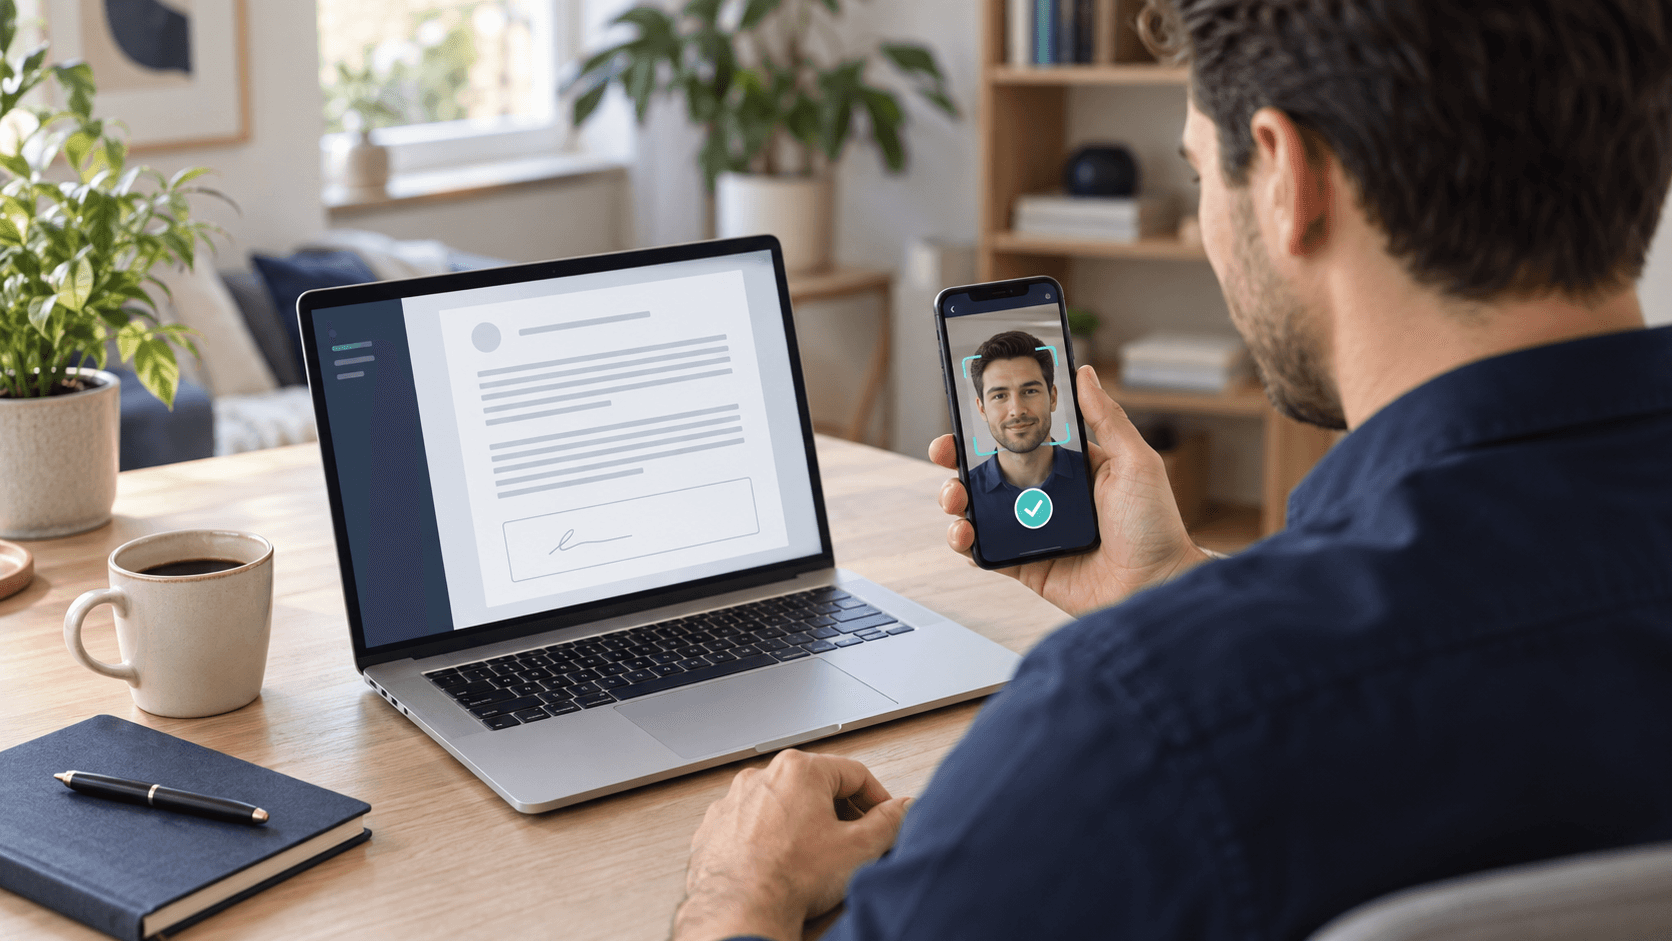
Bir müşteriye sözleşme bağlantısı göndermek birkaç saniye sürer. Peki bağlantıyı açan kişi gerçekten sözleşmenin tarafı mı? Şirket adına işlem yapıyorsa temsil yetkisi var mı? Doğrulanan kişiyle imzalanan belgenin bağlantısı sonradan gösterilebilir mi?
Başarılı bir uzaktan imzalama süreci, bu
soruların cevaplarını baştan tanımlar. Müşteri adımları kolayca tamamlarken
kurum da hangi kontrollerin yapıldığını ve hangi belgenin onaylandığını
izleyebilir. Bunun başlangıç noktası, sözleşmenin niteliğine uygun bir kimlik
doğrulama planıdır.
1. İşlemi Tanımlayın, Kontrolleri Buna Göre Belirleyin
Planlama, kullanılacak teknolojiden önce
işlemi anlamakla başlar. Daha önce kimliği doğrulanmış bir müşterinin yıllık
hizmet yenilemesi ile ilk kez çalışılacak bir şirketin yüksek tutarlı
sözleşmesi aynı kontrol ihtiyacını doğurmaz.
Operasyon ekibi müşteri ve işlem profilini
çıkarır; hukuk ekibi sözleşmenin şekil şartlarını ve sektörel yükümlülükleri
belirler; teknik ekip bu ihtiyaçları uygulanabilir bir akışa dönüştürür. Şirket
adına işlem yapılıyorsa temsil yetkisi de bu değerlendirmeye eklenir.
Örneğin müşterinin hesabı yıllardır açık
olsa bile telefon numarasının imzalamadan hemen önce değiştirilmesi ek kontrol
gerektirebilir. Dolayısıyla yalnızca işlem tutarı veya müşterilik süresi
üzerinden karar vermek yeterli değildir.
Bankacılık işlemlerinde BDDK’nın
uzaktan kimlik tespiti düzenlemesi, elektronik haberleşme ve
kapsamındaki diğer başvurularda ise BTK’nın kimlik doğrulama düzenlemesi
değerlendirmeye girer. Bu düzenlemelerin kapsamları farklıdır; her ticari
sözleşmeye aynı doğrulama akışı uygulanmaz.
2. Üç Örnek İşlem İçin Doğrulama Planı
Aşağıdaki tablo, kurumların kendi risk
değerlendirmelerine uyarlayabileceği örnek bir başlangıç planıdır. Yöntem
seçimi; ilgili mevzuata, kişisel veri işleme şartlarına ve kurumun
kullanabildiği doğrulama altyapısına bağlıdır.
|
Örnek işlem |
Birlikte değerlendirilebilecek
kontroller |
Ek kontrol gerektiren durum |
|
Mevcut müşterinin sözleşme
yenilemesi |
Önceki kimlik tespitinin yeterliliği ve güncelliği kontrol edilir.
Müşteri, kimliğiyle ilişkilendirilmiş hesabına çok faktörlü doğrulamayla
giriş yapar; yenilenen sözleşme ayrıca onayına sunulur. |
Yakın zamanda değişen iletişim bilgileri, hesap kurtarma işlemi veya
olağandışı erişim. |
|
Yeni bireysel müşteriyle orta
tutarlı hizmet sözleşmesi |
İletişim kanalı kontrolüne, kimlik belgesinin gerçeklik ve geçerlilik
kontrolü eklenir. Uygun koşullarda NFC üzerinden veri doğrulama ile yüz
karşılaştırma ve canlılık kontrolü birlikte değerlendirilebilir. |
Belge ile kişi bilgilerinin uyuşmaması, doğrulamanın sonuçlanmaması
veya cihazın yöntemi desteklememesi. |
|
Şirket temsilcisiyle yüksek
tutarlı sözleşme |
Temsilcinin kimliği doğrulanır; güncel şirket kayıtları, temsil yetkisi
ve varsa birlikte imza şartı incelenir. İmza öncesi ek doğrulama ve yetkili
personel kontrolü planlanır. |
Yetki süresinin dolması, tutar sınırının aşılması veya gerekli diğer
imzacının bulunmaması. |
Bu kontrollerin farklı görevleri vardır. NIST’in kimlik tespiti yaklaşımı, sunulan
kanıtın gerçekliğinin kontrolüyle bu kanıtın başvuran kişiye ait olduğunun
doğrulanmasını ayrı aşamalar olarak ele alır.
Örneğin OCR, kimlik üzerindeki bilgileri
okuyabilir; tek başına belgenin gerçekliğini doğrulamaz. Kullanıcının yeni
bildirdiği numaraya gönderilen SMS kodu da o kanala erişimi kontrol eder,
kapsamlı kimlik tespitinin yerine geçmez.
3. Doğrulama Sonucunu Kişiye, Oturuma ve Belgeye Bağlayın
“Kimlik doğrulandı” kaydı tek başına süreci
açıklamaz. Kurumun, bu kontrolün hangi kişi ve hangi imzalama işlemi için
yapıldığını görebilmesi gerekir.
Örnek bir sonuç kaydı şu bilgileri
ilişkilendirir:
·
Kişinin sistemdeki referansı ve
doğrulama işleminin numarası.
·
Kullanılan yöntem, sonuç ve
varsa inceleme gerekçesi.
·
Kontrolün tarih-saat bilgisi ve
saat dilimi.
·
İlgili oturum ve imzalama
talebinin referansı.
·
Kullanıcıya sunulan belgenin
sürümü ve bütünlük kontrolünde kullanılan özet değeri.
·
Onay veya imzalama adımının
sonucu ve zamanı.
Kayıtların değiştirilmesini önleyen veya
değişiklikleri görünür kılan kontroller, bu ilişkinin sonradan incelenmesini
destekler. Uygulamanın kaydettiği saat bilgisiyle yetkili bir hizmetten alınan
zaman damgası da ayrı alanlarda tutulur.
Ham kimlik görüntüsü ile doğrulama sonucu
farklı veri katmanlarıdır. Gerekli sonuç ve işlem referansları denetim kaydında
bulunabilir; ham görüntülere erişim ve saklama süresi ise ayrıca yönetilir.
Görüntüler genel uygulama günlüklerine kopyalanmaz.
Örneğin kimlik kontrolünden sonra sözleşme
bedeli değişirse önceki onay yeni metne taşınmaz. Kullanıcı güncel belgeyi
yeniden görür ve imzalama adımını bu sürüm için tamamlar.
4. Kimlik Kontrolü ile İmzalama Yöntemini Birlikte
Değerlendirin
Kimlik doğrulama, kişinin kim olduğuna
ilişkin güvence sağlar. İmzalama ise belirli bir belgeye yönelik iradesinin
kaydedilmesiyle ilgilidir.
BTK’nın elektronik imza açıklamasında
belirtildiği üzere, güvenli elektronik imza kanuni istisnalar saklı olmak üzere
elle atılan imzayla aynı hukuki sonucu doğurur. Kimlik doğrulamanın
tamamlanması, kullanılan herhangi bir onay yöntemini kendiliğinden güvenli
elektronik imzaya dönüştürmez.
Diğer yöntemlerle alınan elektronik
onayların delil değeri ise sözleşmenin şekil şartları, kayıtların bütünlüğü,
kişiye aidiyeti ve somut olayın özellikleri çerçevesinde değerlendirilir; HMK’nın belge ve elektronik imzalı verilere ilişkin
hükümleri bu ayrım açısından önem taşır.
Örneğin SMS kodu ve onay düğmesi içeren bir
akış seçildiğinde hukuk ekibi, bu yöntemin ilgili sözleşme için gereken
şartları karşılayıp karşılamadığını ayrıca inceler.
5. Veri Toplamayı İhtiyaçla Sınırlayın
Kimlik doğrulama planı, hangi verinin neden
alındığını da açıklar. Kullanıcıdan daha fazla bilgi istemek, süreci
kendiliğinden daha güvenli hâle getirmez.
Hukuk ve veri koruma ekipleri işleme
şartlarını belirler; teknik ekip erişim, saklama ve silme kurallarını uygular.
Biyometrik veri kullanılan seçeneklerde KVKK’nın özel nitelikli kişisel verilere ilişkin rehberi
değerlendirmeye alınır.
Örneğin operasyon çalışanının yalnızca
“doğrulama tamamlandı” sonucunu görmesi yeterliyse kimlik fotoğrafına
erişmesine gerek olmayabilir. Kullanıcıya da kamera erişiminin amacı, alınan
bilgilerin kullanımı ve süreçteki hakları anlaşılır biçimde açıklanır.
6. Başarısız İşlemler İçin Alternatif Yol Tanımlayın
Doğrulama akışı yalnızca başarılı
senaryodan oluşmaz. Kamera görüntüsü bulanık çıkabilir, bağlantı kesilebilir
veya telefon NFC desteklemeyebilir.
Bu durumlar için yeniden deneme sınırları,
destek kanalları ve incelemeye yönlendirme kuralları önceden belirlenir.
Örneğin NFC özelliği bulunmayan bir cihazda kullanıcı, işlem için kabul edilen
alternatif doğrulama yoluna yönlendirilir. Uygun alternatif yoksa işlem
bekletilir; kontrol adımı sessizce atlanmaz.
Yayına geçmeden önce farklı cihazlarla
denemeler yapmak, yarım kalan işlemleri ve başarısızlık nedenlerini incelemek
kullanıcı deneyimini iyileştirir. Böylece destek ekibi de hangi durumda nasıl
müdahale edeceğini bilir.
Kurumunuza Uygun Akışı Oluşturun
Uygulanabilir bir plan; işlem türünü,
doğrulama adımlarını, sorumlu ekipleri, tutulacak kayıtları ve başarısızlık
durumunda izlenecek yolu birlikte tanımlar.
Kurumunuzun ihtiyaçlarını değerlendirmek
için kimlik doğrulama çözümlerimizi
inceleyebilirsiniz. Sürecin genel çerçevesi için uzaktan sözleşme imzalama yazımıza, finans
sektöründeki bağlam için uzaktan müşteri edinimi ve MASAK yazımıza göz
atabilirsiniz.